DNS-Änderungen überwachst du, indem du wichtige Einträge regelmäßig abfragst, ihren letzten bestätigten Zustand speicherst und Abweichungen prüfst. Ein brauchbarer Prozess verbindet DNS-Snapshots mit Verantwortlichen, Änderungsfreigaben und einer klaren Reaktion auf Warnungen. Er soll nicht jede harmlose Änderung zum Sicherheitsvorfall erklären.
Für ein kleines Team ist diese Aufgabe besonders relevant, wenn mehrere Personen Zugriff auf DNS-Provider, Hosting, Newsletter-Tools und E-Mail-Plattformen haben. Ein geänderter MX-Eintrag kann den E-Mail-Empfang beeinflussen. Eine unerwartete DMARC-Policy kann die Behandlung nicht authentifizierter E-Mails verändern. Ein Nameserver-Wechsel verdient ebenfalls Aufmerksamkeit. Die Abfrage allein beweist weder einen Angriff noch eine erfolgreiche Zustellung.
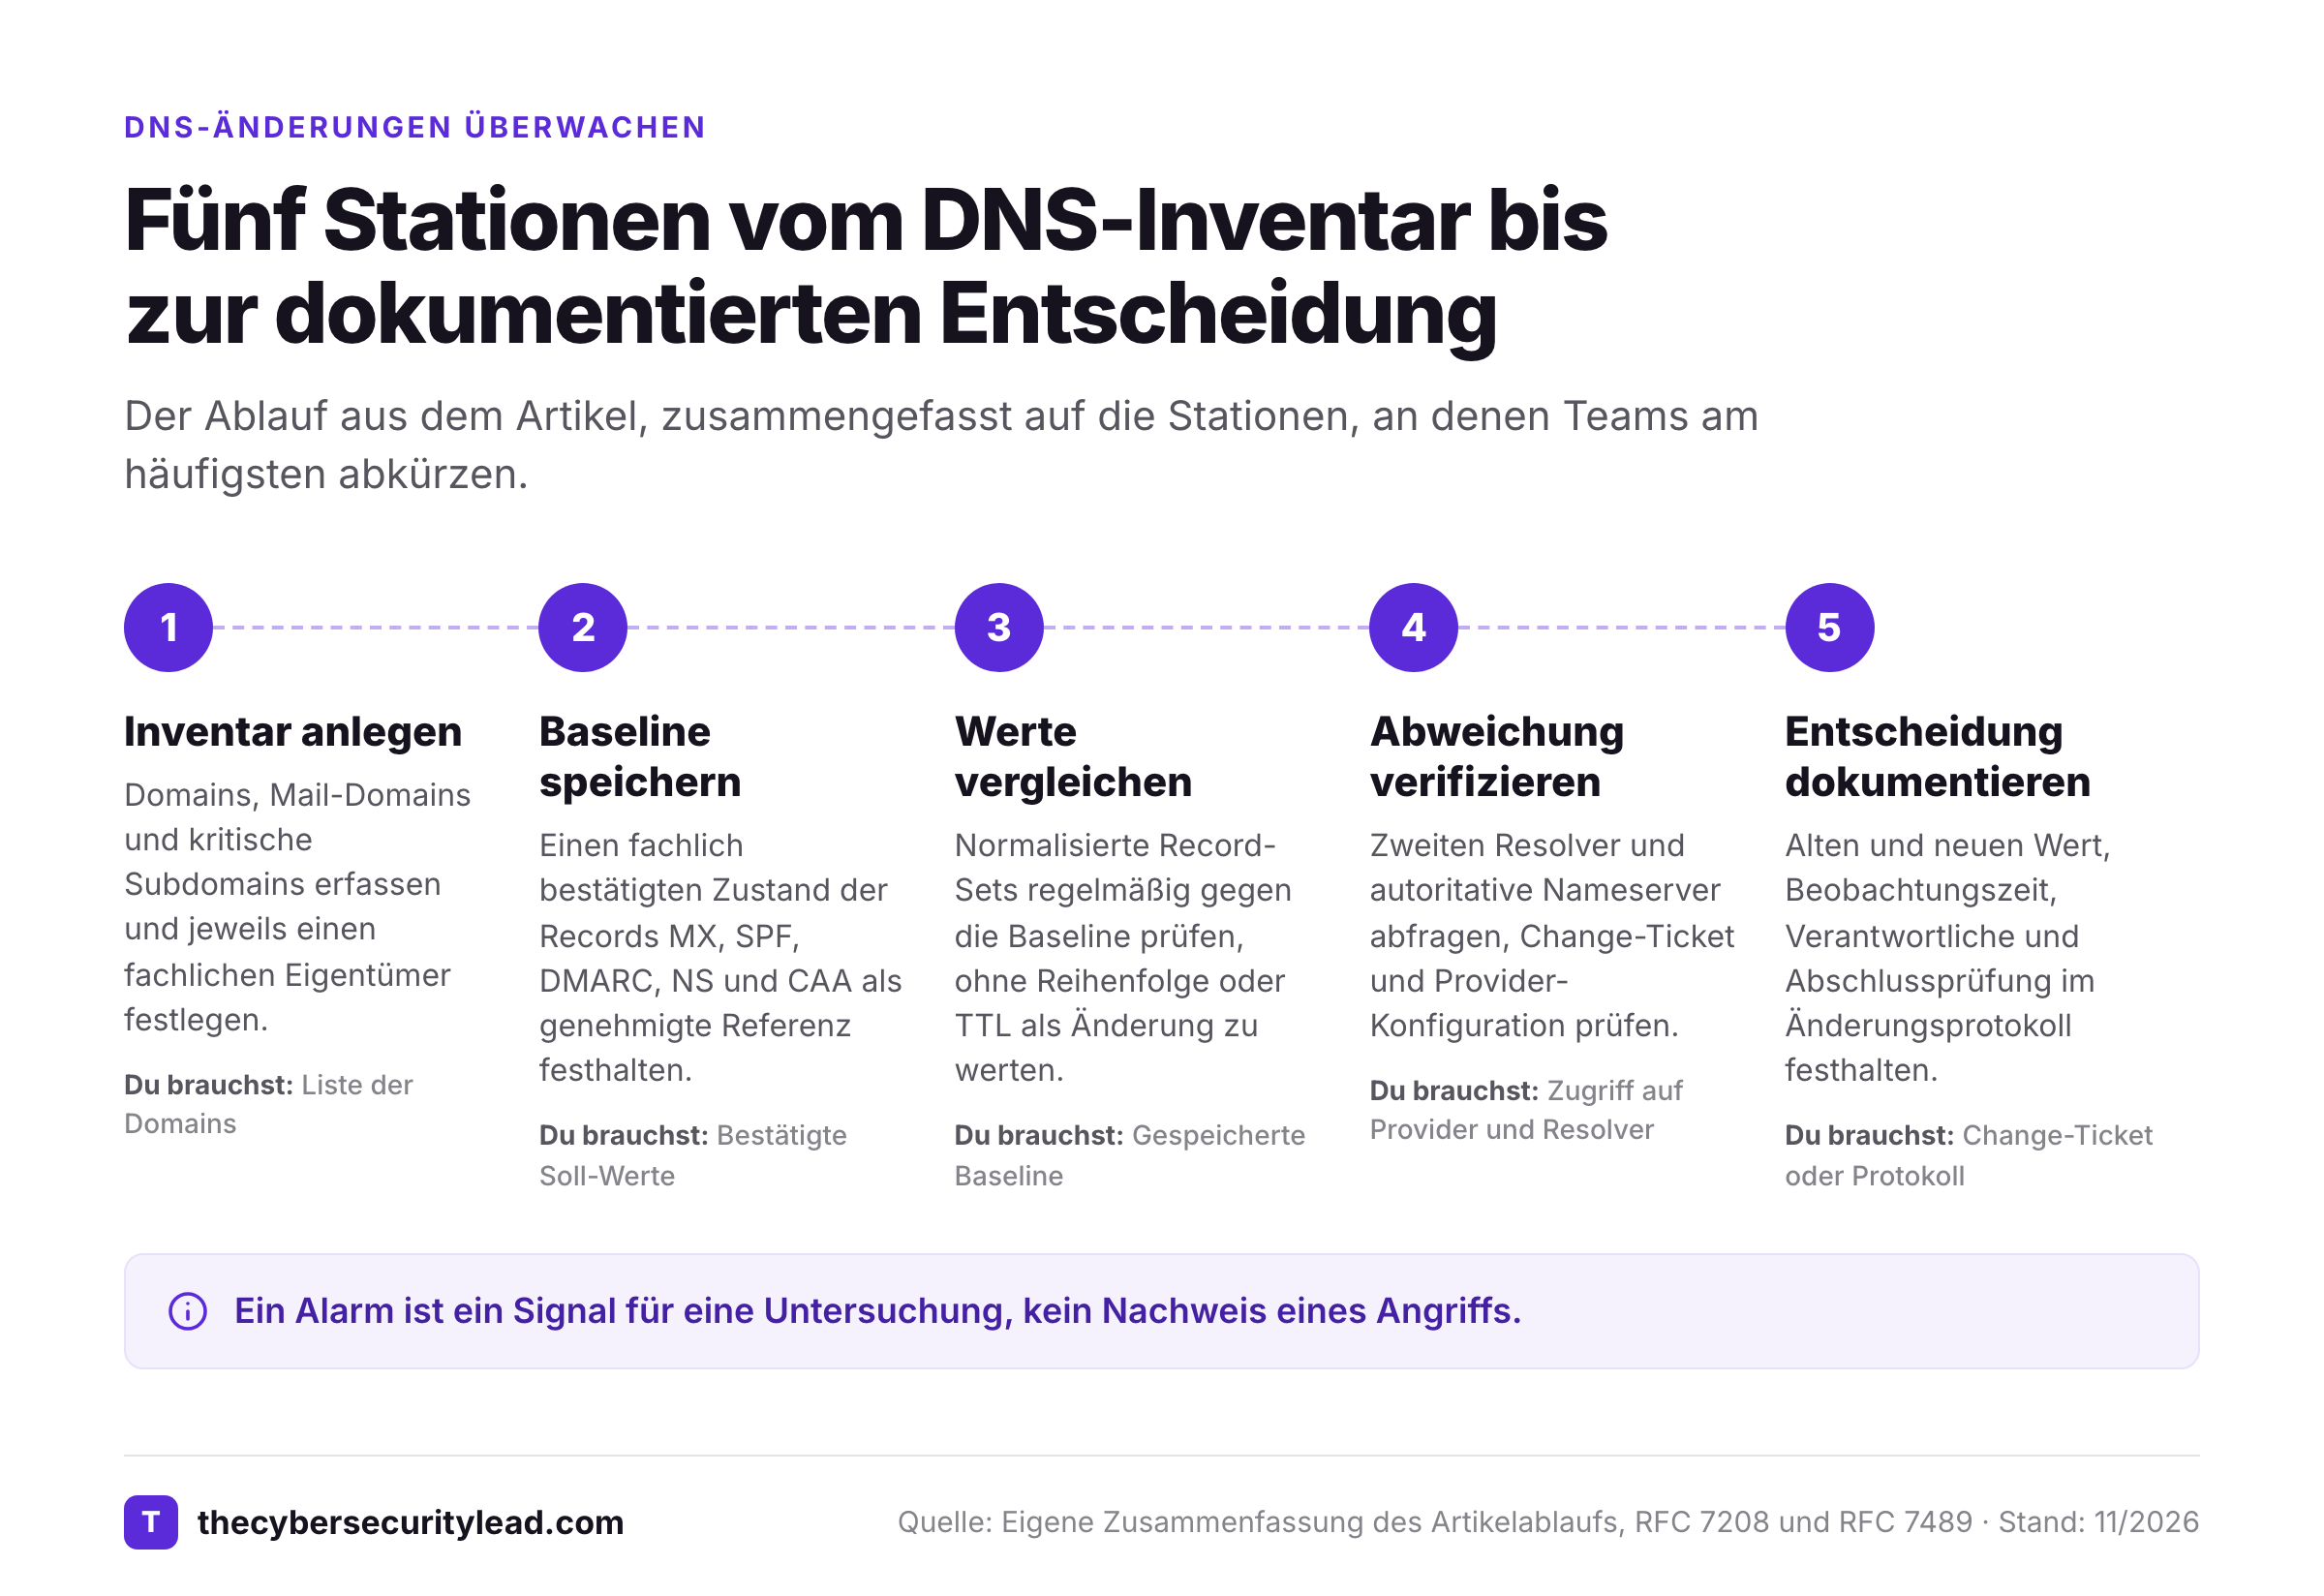
- Lege kritische Domains und Records fest und speichere eine bestätigte Baseline.
- Prüfe die Records regelmäßig und vergleiche sie mit der Baseline.
- Ordne Abweichungen zuerst ein: geplante Änderung, DNS-Caching oder unerwarteter Eingriff.
- Dokumentiere Entscheidung und Folgeprüfung, damit andere sie nachvollziehen können.
Welche DNS-Einträge sollte ich überwachen?
Starte mit den Records, deren Veränderung unmittelbar auf deine Geschäftsprozesse wirkt. Erfasse für jeden Eintrag Name, Typ, erwarteten Wert, zuständiges Team und Prüfintervall. Der folgende Überblick dient als Priorisierungshilfe, nicht als vollständige DNS-Zoneninventur.
| DNS-Eintrag | Wofür er wichtig ist | Worauf du bei Änderungen achtest |
|---|---|---|
| A und AAAA | Adressen von Websites, APIs und Diensten | Neue oder entfernte Ziel-IP, ungeplanter Hostwechsel |
| CNAME | Alias auf einen anderen DNS-Namen | Neues Ziel, gelöschter Alias, verwaister Dienst |
| MX | Zustellung eingehender E-Mails | Anderer Mailhost, Prioritätsänderung, fehlender Record |
| TXT mit SPF | Regeln für autorisierte Mail-Sender | Geänderte include-, ip4- oder all-Mechanismen |
TXT unter _dmarc | Veröffentlichte DMARC-Richtlinie | Wechsel von p=reject oder p=quarantine zu p=none, fehlender Eintrag |
| NS | Zuständige Nameserver beziehungsweise Delegation | Unerwartete Nameserver oder Providerwechsel |
| CAA | Vorgaben für Zertifikatsaussteller | Entfernte oder geänderte Autorisierungen |
| DKIM-Selektor-TXT | Öffentlicher Schlüssel für signierte E-Mails | Fehlender oder unerwartet ausgetauschter Schlüssel |
SPF wird als TXT-Record veröffentlicht. Das beschreibt RFC 7208. DMARC-Richtlinien liegen nach RFC 7489 als TXT-Record unter _dmarc.<domain>. Der Wert p=none fordert keine bestimmte Maßnahme für nicht bestandene DMARC-Prüfungen an. p=quarantine und p=reject sind strengere Richtlinien, um die du empfangende Systeme bittest. Ein Wechsel ist prüfenswert, aber seine tatsächlichen Auswirkungen hängen vom Mailfluss und vom Verhalten der Empfänger ab.
Wichtig: Öffentliche DNS-Abfragen zeigen nicht automatisch alle internen DNS-Zonen, privaten Hosts oder jede vorhandene Subdomain. Für internes Active-Directory-DNS brauchst du zusätzlich passende Server-Audit-Logs und Berechtigungen. Verwechsle die Überwachung öffentlicher DNS-Antworten nicht mit der Protokollierung administrativer DNS-Änderungen.
Wie richte ich DNS-Änderungsüberwachung ein?
Ein einfacher Ablauf hat sieben Schritte. Er funktioniert mit einem Monitoring-Dienst oder mit einem eigenen Skript, sofern du Fehlerfälle und Benachrichtigungen sauber behandelst.
- Inventar anlegen: Erfasse produktive Domains, Mail-Domains und kritische Subdomains. Markiere den fachlichen Eigentümer.
- Records priorisieren: Beginne bei MX, SPF, DMARC, NS und den wichtigsten Website-Zielen. Ergänze CAA, DKIM, A, AAAA und CNAME nach Bedarf.
- Baseline erfassen: Speichere einen bekannten, fachlich bestätigten Zustand. Ein erster beliebiger DNS-Lookup ist noch keine verifizierte Soll-Konfiguration.
- Prüfintervall bestimmen: Wähle die Frequenz nach Risiko und tolerierbarer Entdeckungszeit. Ein täglicher Check erkennt keine Änderungen in Echtzeit.
- Werte vergleichen: Vergleiche normalisierte Record-Sets mit der Baseline. Behandle Reihenfolge, Formatierung und temporäre Resolver-Unterschiede vorsichtig.
- Abweichungen verifizieren: Frage bei Bedarf einen weiteren Resolver oder die autoritativen Nameserver ab. Prüfe den Änderungsplan und die Provider-Konfiguration.
- Warnen und dokumentieren: Lege Verantwortliche, Alarmkanal, Eskalationsweg und Abschlusskriterium fest.
Ein Team mit wenigen Domains kann mit einer Tabelle und wiederkehrenden Abfragen beginnen. Sobald mehrere Verantwortliche, Kunden-Domains oder häufige Änderungen hinzukommen, ist ein nachvollziehbarer Änderungsverlauf hilfreicher als ein unstrukturierter Posteingang.
Wie sieht eine brauchbare Baseline aus?
Die Baseline ist eine genehmigte Referenz, kein einmaliger Screenshot. Sie sollte mindestens den Domainnamen, Record-Namen, Typ, normalisierten Wert, Prüfzeitpunkt, DNS-Abfragequelle, Verantwortlichen und die zugehörige Änderung oder Freigabe enthalten.
Ein vereinfachtes, frei erfundenes Dokumentationsbeispiel:
| Feld | Beispielwert |
|---|---|
| Domain | example.com |
| Record | _dmarc.example.com |
| Typ | TXT |
| Bestätigter Wert | v=DMARC1; p=quarantine |
| Fachlicher Eigentümer | IT / E-Mail-Administration |
| Freigabe | Change-Ticket CHG-EXAMPLE-17 |
| Nächste Prüfung | Im regulären Monitoring-Zyklus |
Das Beispiel ist keine Abfrage einer realen Domain. Übernimm seine Werte nicht als empfohlene DMARC-Konfiguration. Die passende Policy hängt von deinem tatsächlichen Mailversand und der zuvor überprüften Authentifizierung ab.
Wie kann ich DNS-Änderungen manuell prüfen?
Für eine schnelle Bestandsaufnahme reichen DNS-Abfragen. Sie zeigen, was gerade geantwortet wird, ersetzen aber keinen historischen Vergleich. Nutze eine Domain, für die du zuständig bist.
Unter Linux oder macOS mit dig:
dig +noall +answer example.com MX
dig +noall +answer example.com TXT
dig +noall +answer _dmarc.example.com TXT
dig +noall +answer example.com NS
dig +noall +answer example.com CAA
Mit Windows PowerShell:
Resolve-DnsName -Name example.com -Type MX
Resolve-DnsName -Name example.com -Type TXT
Resolve-DnsName -Name _dmarc.example.com -Type TXT
Resolve-DnsName -Name example.com -Type NS
Resolve-DnsName erlaubt die Auswahl eines Record-Typs und optional eines DNS-Servers. Das ist in der Microsoft-Dokumentation beschrieben. Vergleiche Ergebnisse möglichst aus derselben Abfragemethode und demselben Kontext. Wenn du unterschiedliche Resolver prüfst, protokolliere sie getrennt.
Achtung bei TXT-Records: Eine Domain kann mehrere TXT-Einträge für unterschiedliche Zwecke besitzen. Ein SPF-Record ist nicht einfach jeder TXT-Record. Zudem kann ein einzelner TXT-Record aus mehreren Zeichenfolgen bestehen. Vergleiche für SPF und DMARC die fachlich zusammengehörigen Werte, statt rohe Ausgabezeilen blind gleichzusetzen.
Wie unterscheide ich DNS-Caching von einer echten Änderung?
DNS-Resolver speichern Antworten für eine bestimmte Zeit. Der TTL-Wert beeinflusst, wie lange ein Record gecacht werden kann. Ein Resolver kann daher noch den alten Wert liefern, während ein anderer bereits die neue Antwort kennt. Ein niedriger TTL-Wert ist keine Garantie, dass alle Nutzer sofort dieselbe Antwort erhalten.
Prüfe in dieser Reihenfolge:
- Gibt es ein genehmigtes Change-Ticket oder eine geplante Provider-Migration?
- Was zeigt die Konfiguration beim zuständigen DNS-Provider?
- Was antworten die autoritativen Nameserver?
- Weichen rekursive Resolver voneinander ab, möglicherweise wegen Caching?
- Ist der Unterschied nach einer erneuten Prüfung weiterhin vorhanden?
Bei frisch angelegten Namen kann auch eine zwischengespeicherte negative Antwort (NXDOMAIN) eine Rolle spielen. Deshalb ist „kein Record gefunden“ nicht immer gleichbedeutend mit „Record beim Provider gelöscht“.
Welche Änderungen sind kritisch und welche sind normal?
Kritisch ist eine Abweichung, wenn sie unerwartet ist und einen relevanten Dienst oder eine Sicherheitskontrolle betrifft. Eine Priorisierung sollte Auswirkung, Änderungsfreigabe und Verlässlichkeit der Beobachtung kombinieren.
| Beobachtung | Erste Einschätzung | Nächste Aktion |
|---|---|---|
| MX zeigt auf einen unbekannten Mailhost | Hoch, wenn nicht genehmigt | Mail-Admin und Provider-Konfiguration prüfen |
| DMARC wechselt auf eine weniger restriktive Policy | Prüfpflichtig | Change-Ticket, Versandquellen und Policy-Ziel abgleichen |
| Nameserver ändern sich ohne angekündigte Migration | Hoch | Registrar, Delegation und Accountzugriffe prüfen |
| SPF enthält einen neuen Versanddienst | Kontextabhängig | Freigabe und tatsächlichen Bedarf prüfen |
| Nur die Reihenfolge gleichwertiger DNS-Antworten ändert sich | Meist kein inhaltlicher Unterschied | Normalisierung kontrollieren |
| TTL ändert sich bei geplanter Umstellung | Kontextabhängig | Zeitfenster und Rollback-Plan prüfen |
Diese Einstufung ist eine Faustregel, keine automatische Risikobewertung. Ein neuer MX-Record ist nicht automatisch ein Angriff. Umgekehrt kann eine fachlich genehmigte Änderung falsch umgesetzt sein.
Was mache ich bei einem unerwarteten DNS-Alarm?
Erst verifizieren, dann handeln. Eine unüberlegte Rückänderung kann eine laufende Migration stören.
- Halte Record, alten und neuen Wert sowie den ersten Beobachtungszeitpunkt fest.
- Prüfe die Abweichung erneut, idealerweise gegen autoritative Antworten und einen zweiten Resolver.
- Suche nach einem Change-Ticket und kontaktiere den verantwortlichen Admin.
- Prüfe bei unbekannten Änderungen den Provider-Account, Rollen, MFA und jüngste Verwaltungsaktivitäten.
- Bewerte die Auswirkungen auf Website, Mailzustellung und Authentifizierung getrennt.
- Plane eine Korrektur oder einen Rollback mit dem fachlichen Eigentümer. Sichere zuvor den Ist-Zustand.
- Prüfe nach der Maßnahme erneut und dokumentiere den Abschluss.
Ein DNS-Alarm ist ein Signal für eine Untersuchung. Er ist kein Nachweis, dass E-Mails zugestellt wurden, ein Zertifikat gültig ist oder eine Domain kompromittiert wurde. Für diese Aussagen brauchst du zusätzliche Kontrollen.
Wie oft sollte ich DNS-Records kontrollieren?
Das Prüfintervall ergibt sich aus dem Risiko, nicht aus einem universellen Pflichtwert. Frage zuerst: Wie lange darf eine falsche Einstellung unbemerkt bleiben? Ein öffentliches Mail-Gateway mit hohem Geschäftsrisiko kann häufigere Kontrollen brauchen als eine selten genutzte Testdomain.
Für die Planung helfen drei Ebenen:
- Änderungsprüfung: Nach jeder genehmigten DNS-Umstellung gezielt nachsehen, ob die erwarteten Werte tatsächlich sichtbar sind.
- Wiederkehrende Kontrolle: In einem festen Intervall prüfen, auch wenn niemand eine Änderung angekündigt hat.
- Vorfallbezogene Kontrolle: Nach Zustellproblemen, verdächtigen Login-Aktivitäten oder Provider-Migrationen zusätzlich kontrollieren.
Ein täglicher Monitoring-Dienst kann für ein kleines Portfolio sinnvoll sein. Er liefert aber keine Sekunden- oder Minutenüberwachung. Wer eine sehr kurze Entdeckungszeit benötigt, muss das Prüfintervall, die Alarmzustellung und die Zuverlässigkeit des gesamten Monitoring-Pfads entsprechend prüfen.
Wie vermeide ich Fehlalarme beim DNS-Monitoring?
Fehlinterpretationen entstehen oft schon dadurch, wie DNS-Antworten verglichen werden.
Normalisiere gleichwertige Antworten. Die Reihenfolge mehrerer MX-, TXT- oder Nameserver-Antworten ist nicht in jedem Fall eine fachliche Änderung. Vergleiche relevante Werte als Sets, beachte aber MX-Prioritäten und record-spezifische Regeln.
Unterscheide Record-Wert und TTL. Ein veränderter TTL-Wert kann eine geplante Umstellung begleiten. Er ist nicht gleichbedeutend mit einem neuen Mailhost oder einer anderen DMARC-Policy.
Bestätige auffällige Unterschiede. Ein Resolver kann kurzzeitig andere Antworten zeigen. Ein zweiter Blick verringert das Risiko, eine vorübergehende Abweichung als dauerhafte Änderung zu behandeln. Er ersetzt aber nicht die Prüfung der autoritativen Konfiguration.
Pflege Wartungsfenster. Hinterlege geplante Änderungen samt Verantwortlichen. Unterdrücke Alarme nicht pauschal für alle Domains, wenn nur eine Zone umgestellt wird.
Behalte Ausfälle des Monitors im Blick. Ein fehlgeschlagener Lookup darf nicht stillschweigend als bestätigte Löschung interpretiert werden. Auch ausbleibende Prüfläufe und nicht zugestellte Benachrichtigungen gehören in den Betriebsprozess.
DNS-Monitoring oder DNS-Audit-Log: Was brauche ich?
DNS-Monitoring und DNS-Audit-Logs beantworten unterschiedliche Fragen.
| Frage | Öffentliches DNS-Monitoring | Provider- oder Server-Audit-Log |
|---|---|---|
| Welcher Wert war von außen sichtbar? | Ja, für beobachtete Records und Zeitpunkte | Nicht zwingend |
| Wer hat einen Eintrag geändert? | In der Regel nein | Je nach System und Protokollierung |
| Wann wurde eine Änderung administrativ gespeichert? | Nur indirekt über Beobachtungszeit | Je nach Log direkt |
| Sind interne AD-DNS-Zonen erfasst? | Nicht automatisch | Mit passender Serverprotokollierung möglich |
Für ein belastbares Incident-Review kombinierst du idealerweise die externe Beobachtung mit dem Change-Log des DNS-Providers und dem internen Freigabeprozess. Wenn du einen Windows-DNS-Server selbst betreibst, können dessen DNS-Audit-Ereignisse zusätzlich Änderungen auf Serverebene nachvollziehbar machen.
Welche Dokumentation braucht mein Team?
Ein schlankes Änderungsprotokoll genügt oft für den Anfang. Entscheidend ist, dass eine andere Person die Entscheidung nachvollziehen kann.
| Feld | Inhalt |
|---|---|
| Domain und Record | Vollständiger Name und DNS-Typ |
| Beobachtet am | Zeitstempel mit Zeitzone |
| Alter und neuer Wert | Normalisierte Vorher-Nachher-Werte |
| Abfragequelle | Resolver oder autoritativer Server |
| Change-Referenz | Ticket oder „keine Freigabe gefunden“ |
| Risiko und Auswirkung | Konkreter betroffener Dienst |
| Verantwortlich | Person oder Team |
| Entscheidung | Akzeptieren, beobachten, untersuchen oder zurückrollen |
| Abschlussprüfung | Zeitpunkt, Ergebnis, Beleg |
Vorlage zum Kopieren:
Domain / Record:
Alter bestätigter Wert:
Neuer beobachteter Wert:
Beobachtet am (mit Zeitzone):
Abfragequelle / zweiter Resolver:
Geplante Änderung / Ticket:
Mögliche Auswirkung:
Verantwortliches Team:
Entscheidung / nächste Aktion:
Erneut geprüft am:
Abschluss und Nachweis:
Kopiere sie in dein Ticketsystem oder Wiki. Passe Aufbewahrung, Zugriffsrechte und interne Prozesse an deine Anforderungen an.
Wann hilft ein automatisches Tool?
Automatisierung lohnt sich, wenn wiederkehrende Abfragen, Baseline-Vergleiche und Benachrichtigungen mehr Zeit kosten als die eigentliche Bewertung. Vergleiche Lösungen nach ihrem belegten Funktionsumfang, nicht nach dem Schlagwort „Echtzeit“.
Prüfe vor der Auswahl diese Fragen: Welche Record-Typen werden tatsächlich gelesen? Werden Subdomains und neue Records entdeckt oder nur vorher definierte Namen? Wie oft läuft ein Check wirklich? Wie werden Resolver-Unterschiede behandelt? Gibt es einen Vorher-Nachher-Vergleich? Welche Benachrichtigungen und Exportformate existieren? Wie lange bleibt die Historie erhalten? Kann der Dienst DNS verändern oder nur lesen?
Wo passt Domain Drift von The Cybersecurity Lead hinein?
Domain Drift konzentriert sich auf öffentliche SPF-, DMARC-, MX-, NS- und CAA-Einträge. Laut der Funktionsübersicht werden bis zu zehn Domains täglich geprüft. Ein geänderter Wert wird erst bestätigt, wenn zwei öffentliche Resolver übereinstimmen. Das Tool zeigt bestätigte Änderungen als Vorher-Nachher-Differenz, bietet E-Mail-Benachrichtigungen und einen CSV-Export der Historie.
Die Grenzen sind ebenso wichtig: Domain Drift ist kein vollständiger DNS-Zonen-Scanner, überwacht nicht automatisch A-, AAAA-, CNAME-, DKIM- oder DNSSEC-Einträge und ist kein Echtzeit-Incident-Detection-System. Es ändert keine DNS-Einträge. Wenn du alle Record-Typen, Provider-Audit-Logs oder sehr kurze Prüfintervalle benötigst, prüfe eine passendere Ergänzung.
Fazit: Was ist der nächste sinnvolle Schritt?
Beginne mit einer klaren Liste deiner geschäftskritischen Domains und Mail-Records. Dokumentiere einen bestätigten Ausgangszustand und einen verantwortlichen Ansprechpartner. Richte danach regelmäßige Abfragen und eine nachvollziehbare Alarmbearbeitung ein. Entscheidend ist nicht die Zahl der Warnungen, sondern ob dein Team eine unerwartete Änderung zuverlässig prüfen und beheben kann.
Quellenbasis: IETF RFC 7208 (SPF), RFC 7489 (DMARC), Cloudflare-Dokumentation zu DNS-TTL und negativem Caching, Microsoft-Dokumentation zu DNS-Abfragen und DNS-Audit-Logs sowie die öffentlich einsehbare Funktionsbeschreibung von Domain Drift.
Häufige Fragen
Kann ich DNS-Änderungen kostenlos überwachen?
Ja, einzelne DNS-Abfragen kannst du mit vorhandenen Kommandozeilenwerkzeugen durchführen. Für eine automatische Historie brauchst du zusätzlich eine geplante Ausführung, einen sicheren Speicher, Vergleichslogik und Benachrichtigungen. Ob ein externer Dienst einen kostenlosen Tarif anbietet, musst du auf dessen aktueller Preisseite prüfen.
Kann DNS-Monitoring einen Angriff beweisen?
Nein. Eine unerwartete DNS-Abweichung kann durch Fehler, Migrationen, Caching oder einen unbefugten Eingriff entstehen. Erst die Prüfung von Provider-Logs, Berechtigungen, Freigaben und weiteren technischen Belegen erlaubt eine belastbarere Einordnung.
Reicht ein DNS-Check pro Tag?
Für manche kleinen Portfolios ist das eine vertretbare Basiskontrolle. Für kritische Dienste mit kurzer tolerierbarer Entdeckungszeit kann es zu selten sein. Ein täglicher Check ist keine Echtzeitüberwachung.
Ist eine geänderte TTL bereits ein Sicherheitsvorfall?
Nein. Die TTL steuert vor allem das Caching von DNS-Antworten. Eine Änderung kann betrieblich sinnvoll sein. Prüfe ihren Kontext und dokumentiere sie, ohne sie automatisch mit einem Angriff gleichzusetzen.
Überwacht ein öffentlicher DNS-Monitor auch interne Windows-DNS-Änderungen?
Nicht automatisch. Öffentliche Abfragen sehen nur öffentlich auflösbare Namen und Werte. Für interne Windows-DNS-Zonen und administrative Änderungen brauchst du die geeignete DNS-Server-Protokollierung oder Provider-Audit-Funktionen.